فورتی گیت 50G
FG-50G
- توان عملیاتی فایروال: 5 گیگابیت بر ثانیه
- حداکثر اتصالات همزمان: 720.000
- سشنهای جدید در ثانیه: 85.000
- حفاظت در برابر تهدیدات: 1.1Gbps
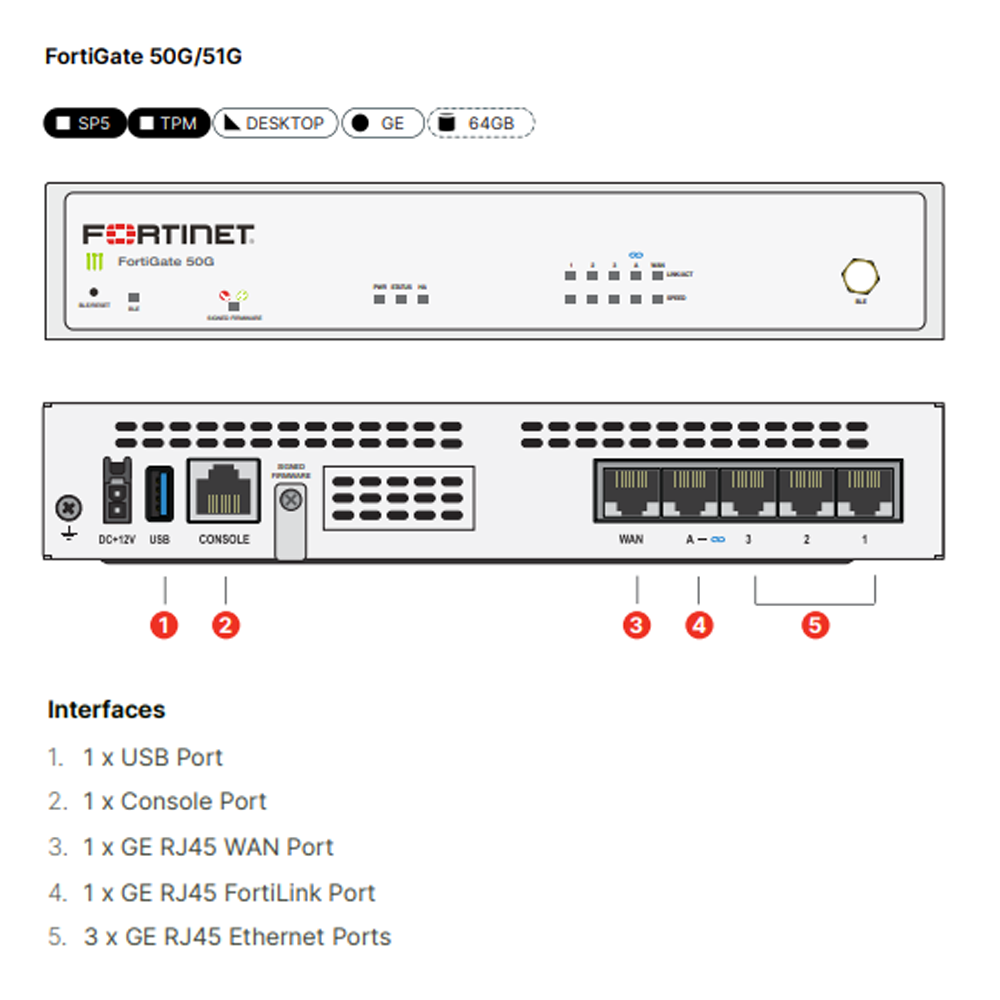
- یک عدد GE RJ45 WAN Port
- یک عدد GE RJ45 FortiLink Port
- سه عدد GE RJ45 Ethernet Port
برای دریافت قیمت تماس بگیرید
پس از فروش
محصولات مرتبط


نگاه کلی
فایروال FortiGate 50G از خانواده فایروالهای نسل جدید سری G شرکت فورتینت است که برای ایجاد شبکههای امن در شعب سازمانی، دفاتر کاری و محیطهای تجاری کوچک و متوسط توسعه یافته است.
هدف اصلی طراحی این محصول، ادغام عملکردهای امنیت شبکه و ارتباطات WAN در یک پلتفرم سختافزاری واحد است. به همین دلیل، FG-50G علاوه بر قابلیتهای NGFW، از امکانات Secure SD-WAN و یکپارچگی با Fortinet Security Fabric نیز برخوردار است.
این محصول بر پایه معماری پردازشی اختصاصی Fortinet SP5 توسعه یافته است. استفاده از پردازندههای اختصاصی امنیتی (SPU) به شتابدهی عملیات شبکه و بازرسی ترافیک کمک میکند و امکان دستیابی به عملکرد مناسب با مصرف انرژی پایین را فراهم میسازد.
از مهمترین ویژگیهای فورتیگیت 50G میتوان به موارد زیر اشاره کرد:
- پردازنده اختصاصی SP5 و فناوری ASIC شرکت Fortinet
- قابلیتهای فایروال نسل جدید (NGFW)
- پشتیبانی از Secure SD-WAN
- یکپارچگی با سیستمعامل FortiOS
- بهرهمندی از سرویسهای امنیتی FortiGuard مبتنی بر AI و ML
- پشتیبانی از قابلیتهای IPS و Deep SSL Inspection
- پشتیبانی از IPsec VPN
- قابلیت یکپارچهسازی با FortiSwitch و FortiAP
- وجود ماژول Trusted Platform Module (TPM)
- مصرف انرژی پایین و طراحی بدون فن (Fanless)
- ابعاد کوچک و طراحی مناسب برای استقرار رومیزی یا نصب روی دیوار
مشخصات فنی FortiGate 50G
بر اساس دیتاشیت رسمی فورتینت و ماتریس محصولات این شرکت، مشخصات عملکردی FG-50G به شرح زیر است:
| مشخصه | مقدار |
| Firewall Throughput (1518/512/64 byte UDP) | 5/5/4Gbps |
| Firewall Latency (64 byte UDP) | 2.42µs |
| Firewall Throughput (Packets Per Second) | 6Mpps |
| IPS Throughput | 2.25Gbps |
| NGFW Throughput | 1.25Gbps |
| Threat Protection Throughput | 1.1Gbps |
| IPsec VPN Throughput (512 byte) | 4.5Gbps |
| Concurrent Sessions (TCP) | 720,000 |
| New Sessions Per Second | 85,000 |
| SSL Inspection Throughput | 1.3Gbps |
| Application Control Throughput | 2.8Gbps |
| CAPWAP Throughput | 3.8Gbps |
| SSL Inspection Concurrent Sessions | 74,000 |
| SSL Inspection CPS | 699 |
| تعداد Firewall Policies | 2,000 |
| Gateway-to-Gateway IPsec Tunnels | 200 |
| Client-to-Gateway IPsec Tunnels | 250 |
| Virtual Domains | 5 |
توجه
مقادیر Firewall Throughput بهترتیب برای بستههای UDP با اندازه 1518، 512 و 64 بایت گزارش شدهاند. همچنین، عملکرد IPS ،NGFW و Threat Protection بر اساس Enterprise Traffic Mix و با فعال بودن قابلیتهای امنیتی مربوط اندازهگیری میشود. تمام اعداد اعلام شده حداکثر مقادیر آزمایشگاهی هستند و عملکرد واقعی دستگاه به پیکربندی و شرایط شبکه بستگی دارد.
معماری پردازشی SP5 در FortiGate 50G
یکی از مهمترین ویژگیهای سختافزاری فورتیگیت 50G، استفاده از معماری اختصاصی SP5 شرکت فورتینت است.
در بسیاری از فایروالهای سنتی، بخش قابل توجهی از پردازش شبکه و امنیت بر عهده پردازندههای عمومی (General-Purpose CPU) است. این موضوع در زمان افزایش ترافیک یا فعالسازی قابلیتهای امنیتی سنگین میتواند موجب افزایش تأخیر و کاهش عملکرد شود.
فورتینت با توسعه پردازندههای اختصاصی Security Processing Unit (SPU)، بخشی از عملیات پردازشی شبکه و امنیت را به سختافزارهای تخصصی خود منتقل کرده است.
معماری SP5 در FortiGate 50G از ترکیب پردازنده RISC-based و پردازندههای اختصاصی پردازش شبکه و امنیت بهره میبرد.
مهمترین مزایای این معماری عبارتند از:
- افزایش سرعت پردازش ترافیک: شتابدهی سختافزاری به عملیات شبکه و امنیت کمک میکند تا بازرسی ترافیک با تأخیر کمتر انجام شود.
- بهبود عملکرد IPsec VPN: پردازش اختصاصی عملیات رمزنگاری به افزایش توان عملیاتی VPN و بهبود کیفیت ارتباطات امن میان شعب و دفاتر سازمان کمک میکند.
- بهینهسازی Deep SSL Inspection: قابلیت بازرسی ترافیک رمزنگاری شده بدون ایجاد فشار پردازشی غیرضروری، از ویژگیهای مهم معماری SPU است.
- کاهش مصرف انرژی: استفاده از پردازندههای اختصاصی برای عملیات شبکه و امنیت، در کنار بهبود عملکرد، به کاهش مصرف انرژی و هزینه عملیاتی کمک میکند.
قابلیتهای امنیتی فورتیگیت 50G
فایروال FG-50G با استفاده از قابلیتهای NGFW و سرویسهای امنیتی فورتیگارد، مجموعهای از امکانات حفاظتی را در اختیار مدیران شبکه قرار میدهد. این قابلیتها شامل موارد زیر هستند:
1. سیستم جلوگیری از نفوذ (IPS)
سیستم IPS با بررسی ترافیک شبکه و شناسایی الگوهای مخرب، تلاشهای نفوذ و حملات شناخته شده را شناسایی و مسدود میکند.
FortiGuard IPS از امضاهای امنیتی و مدلهای مبتنی بر هوش مصنوعی و یادگیری ماشین برای تحلیل ترافیک استفاده میکند. همچنین قابلیت Virtual Patching میتواند برای مقابله با آسیبپذیریهای شناسایی شده، پیش از اعمال اصلاحیه در سیستمهای آسیبپذیر، به کار گرفته شود.
2. حفاظت در برابر بدافزار (Anti-Malware)
سرویسهای ضد بدافزار FortiGuard با استفاده از آنتیویروس و فناوری Sandbox، فایلهای مشکوک را بررسی میکنند تا تهدیدات شناخته شده و ناشناخته شناسایی شوند.
ترکیب این قابلیت با اطلاعات بهروز FortiGuard Labs به افزایش دقت تشخیص تهدیدات کمک میکند.
3. کنترل برنامههای کاربردی (Application Control)
قابلیت Application Control امکان شناسایی و مدیریت برنامههای کاربردی در حال استفاده در شبکه را فراهم میکند. مدیران شبکه میتوانند بر اساس سیاستهای سازمان، دسترسی به برنامهها را کنترل کنند و استفاده از سرویسهای غیرمجاز یا پرریسک را محدود سازند.
4. امنیت وب و DNS
سرویسهای Web Filtering و DNS Filtering با بررسی درخواستهای کاربران، دسترسی به دامنهها و آدرسهای مخرب را محدود میکنند. این قابلیتها برای مقابله با تهدیداتی مانند فیشینگ، ارتباطات باتنت، حملات مبتنی بر DNS و دسترسی به وبسایتهای مخرب کاربرد دارند.
5. بازرسی ترافیک رمزنگاری شده (SSL Inspection)
بخش قابل توجهی از ترافیک شبکه امروزی با پروتکلهای رمزنگاری شده منتقل میشود. بنابراین، صرفاً مسدودسازی ترافیک غیرمجاز بدون بررسی محتوای ارتباطات رمزنگاری شده نمیتواند سطح حفاظت کافی ایجاد کند.
فورتیگیت 50G با پشتیبانی از Deep SSL Inspection امکان بررسی ترافیک HTTPS و شناسایی تهدیدات پنهان شده در ارتباطات رمزنگاری شده را فراهم میکند.
بر اساس دیتاشیت، توان عملیاتی SSL Inspection با IPS برابر با 1.3 گیگابیت بر ثانیه اعلام شده است.
پیکربندی SSL Inspection باید با در نظر گرفتن سیاستهای حریم خصوصی، گواهیهای مورد نیاز و ظرفیت واقعی شبکه انجام شود.
۶. حفاظت در برابر تهدیدات Zero-Day
سرویس Inline Malware Prevention شرکت Fortinet با استفاده از هوش مصنوعی و تحلیل فایلها، امکان شناسایی و مسدودسازی بدافزارهای ناشناخته را فراهم میکند.
این قابلیت در کنار سرویسهای FortiGuard و اطلاعات تهدیدات FortiGuard Labs، لایه حفاظتی تکمیلی برای مقابله با تهدیدات پیشرفته ایجاد میکند.
توجه
دسترسی به برخی سرویسهای پیشرفته امنیتی به نوع اشتراک و لایسنس FortiGuard خریداری شده بستگی دارد.
مشخصات سختافزاری و پورتهای FortiGate 50G
مدل استاندارد FortiGate 50G با طراحی Desktop عرضه میشود و برای استقرار در دفاتر و شعب سازمانی مناسب است.
- USB Port
- Console Port
- یک عدد پورت GE RJ45 WAN
- یک عدد پورت GE RJ45 FortiLink
- سه عدد پورت GE RJ45 Ethernet
توجه
پورت FortiLink بهصورت پیشفرض برای اتصال FortiSwitch در نظر گرفته شده است و در صورت نیاز میتواند بهعنوان یک پورت شبکه معمولی پیکربندی شود.
FortiGate 50G علاوه بر قابلیتهای امنیتی نرمافزاری، از مکانیزمهای حفاظتی مبتنی بر سختافزار نیز بهره میبرد.
Trusted Platform Module (TPM): ماژول TPM برای ایجاد، ذخیرهسازی و احراز اصالت کلیدهای رمزنگاری مورد استفاده قرار میگیرد و به افزایش امنیت پلتفرم کمک میکند.
Signed Firmware Hardware Switch: این کلید سختافزاری امکان اعمال یک سطح حفاظتی فیزیکی برای فرایند بارگذاری Firmware را فراهم میکند. در بالاترین سطح امنیتی، تنها Firmware تأیید شده و معتبر FortiOS امکان بارگذاری خواهد داشت.
Bluetooth Low Energy (BLE): پشتیبانی از BLE یکی دیگر از قابلیتهای سختافزاری این مدل است.
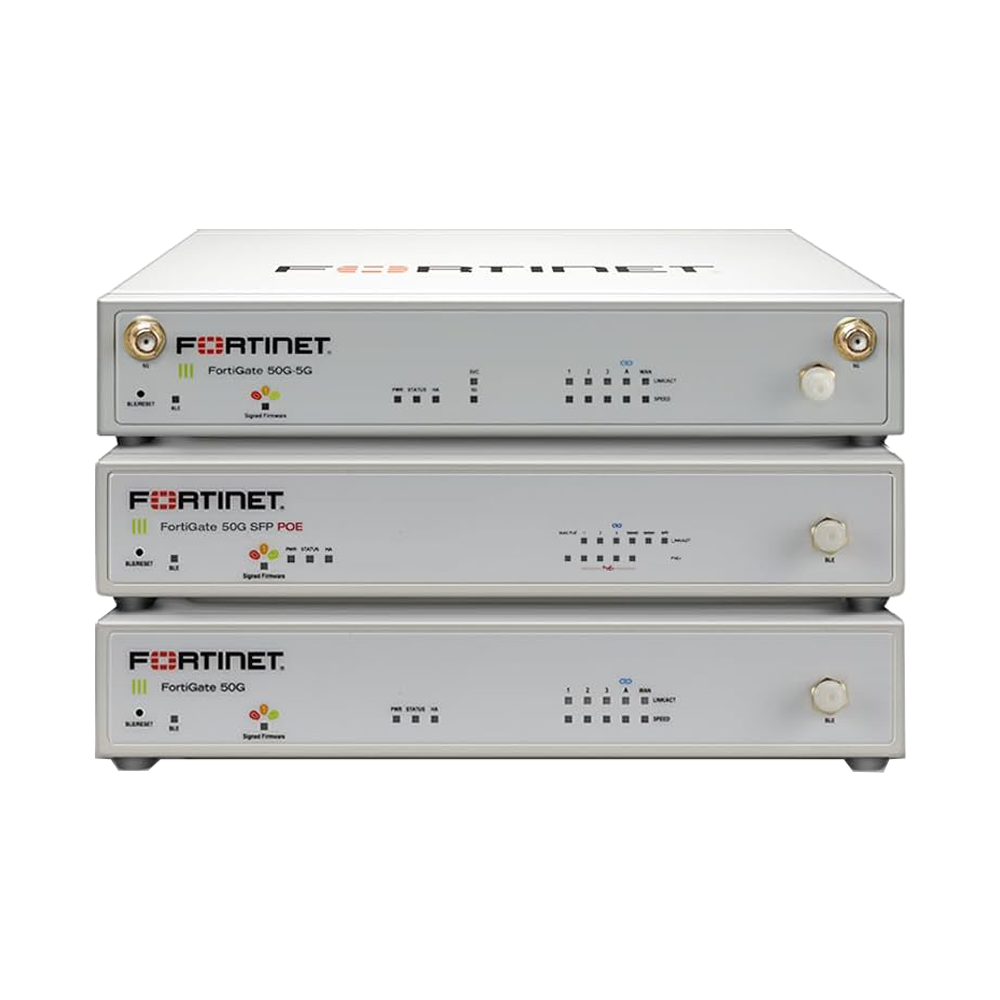
مدلهای مختلف خانواده FortiGate 50G
یکی از نکات مهم هنگام خرید این محصول، توجه به تفاوت نسخههای مختلف خانواده FG-50G است. فورتینت چندین مدل با قابلیتها و رابطهای سختافزاری متفاوت در این خانواده ارائه کرده است. بنابراین، مشخصات مدل پایه FG-50G نباید به تمام مدلهای این خانواده تعمیم داده شود.
| مدل | ویژگی |
| FG-50G | پنج پورت GE RJ45 شامل یک WAN و چهار پورت داخلی |
| FG-51G | پنج پورت GE RJ45 و 64GB SSD |
| FWF-50G | پنج پورت GE RJ45 و Wi-Fi 6 |
| FG-50G-SFP | پنج پورت GE RJ45 و یک پورت SFP |
| FG-50G-SFP-POE | پورتهای +PoE و یک پورت SFP |
| FG-50G-DSL | دارای ماژول DSL داخلی |
| FG-50G-5G | دارای مودم ارتباطی داخلی 5G |
بنابراین، در زمان استعلام مشخصات و خرید، کد دقیق محصول اهمیت زیادی دارد. برای مثال، اگر به پورت SFP یا قابلیت PoE نیاز دارید، باید نسخه متناسب با این نیاز را انتخاب کنید؛ مدل استاندارد FG-50G این امکانات را بهصورت پیشفرض ندارد.
مقایسه FortiGate 50G با محصولات رقبا
Fortinet در اطلاعیه معرفی سری 50G، عملکرد این محصول را با چند فایروال از برندهای مطرح صنعت امنیت شبکه مقایسه کرده است.
طبق دادههای منتشرشده در این مقایسه، FortiGate 50G در شاخصهای زیر عملکرد بهتری نسبت به میانگین محصولات مقایسهشده داشته است:
| شاخص | FortiGate 50G | میانگین رقبا | برتری اعلام شده |
| Firewall Throughput | 5Gbps | 1.5Gbps | 3 برابر |
| IPsec VPN Throughput | 4.5Gbps | 0.6Gbps | 8 برابر |
| Threat Protection | 1.1Gbps | 0.5Gbps | 2 برابر |
| Concurrent Sessions | 720K | 376K | 2 برابر |
| Connections Per Second | 85K | 8.8K | حدود 10 برابر |
راهنمای خرید FortiGate 50G؛ چه مواردی را باید بررسی کنیم؟
خرید FortiGate 50G زمانی انتخاب مناسبی خواهد بود که ظرفیت پردازشی، قابلیتهای امنیتی و امکانات ارتباطی دستگاه با نیازهای شبکه سازمان تناسب داشته باشند. پیش از انتخاب این محصول، بررسی موارد زیر ضروری است:
1. حجم ترافیک شبکه و ظرفیت پردازش امنیتی: توان عملیاتی Firewall با Threat Protection متفاوت است. در صورتی که سازمان به فعالسازی همزمان IPS ،Application Control و قابلیتهای ضد بدافزار نیاز دارد، باید ظرفیت NGFW و Threat Protection در طراحی شبکه در نظر گرفته شود.
2. تعداد کاربران و نشستهای همزمان: ظرفیت 720 هزار نشست همزمان، معیار مهمی در ارزیابی FG-50G است؛ با این حال تعداد کاربران قابل پشتیبانی به الگوی مصرف، نوع برنامههای کاربردی و میزان ارتباطات همزمان وابسته است.
۳. تعداد و نوع پورتهای شبکه: مدل استاندارد FG-50G دارای پنج پورت Gigabit Ethernet است. اگر زیرساخت سازمان به پورتهای SFP، ارتباطات 5G یا خروجی PoE نیاز دارد، باید نسخه سختافزاری متناسب انتخاب شود.
۴. نیاز به VPN و ارتباط میان شعب: در صورتی که سازمان از تانلهای IPsec برای ارتباط با شعب یا دسترسی کاربران راه دور استفاده میکند، بررسی تعداد تانلها و ظرفیت پردازش رمزنگاری اهمیت دارد.
5. نوع لایسنسهای امنیتی: بخشی از قابلیتهای پیشرفته امنیتی فورتیگیت از طریق اشتراکهای FortiGuard ارائه میشوند. نوع سرویسهای مورد نیاز، مدت اعتبار لایسنس و سطح پشتیبانی FortiCare باید هنگام خرید مشخص شود.
۶. الزامات مدیریت و پشتیبانی: برای سازمانهایی که چند شعبه دارند، استفاده از ابزارهایی مانند FortiManager یا FortiGate Cloud میتواند مدیریت و نظارت بر تجهیزات را سادهتر کند.
7. اصالت و وضعیت پشتیبانی محصول: در زمان خرید، اصالت دستگاه، شماره سریال، وضعیت ثبت و پشتیبانی و امکان دریافت بهروزرسانیهای نرمافزاری و امنیتی باید بررسی شود.
قیمت فورتی گیت 50G چقدر است؟
قیمت فورتی گیت 50G به پیکربندی سختافزاری، شرایط تأمین و نوع خدمات و لایسنسهای همراه دستگاه بستگی دارد.
از مهمترین عوامل مؤثر بر قیمت این محصول میتوان به موارد زیر اشاره کرد:
- نوع و مدت اعتبار اشتراکهای FortiGuard
- سطح خدمات پشتیبانی فایروال
- تجهیزات و لوازم جانبی مورد نیاز
- شرایط واردات و موجودی بازار
- نرخ ارز و شرایط تأمین کالا
برای برآورد دقیق هزینه خرید فورتی گیت 50G، ابتدا باید نوع استقرار، تعداد کاربران، سطح حفاظت مورد نیاز و مدت اعتبار سرویسهای امنیتی مشخص شود.
برای دریافت مشاوره تخصصی در زمینه انتخاب، تأمین و راهاندازی تجهیزات Fortinet، با کارشناسان ما در شرکت ستاک فناوری ویرا تماس بگیرید.
شرکت ستاک فناوری ویرا بهعنوان تأمین کننده تخصصی راهکارهای Fortinet، از مشاوره قبل از خرید تا تأمین تجهیزات، ارائه لایسنس و پشتیبانی در کنار شماست. برای دریافت مشاوره تخصصی و استعلام قیمت fortigate 50g با ما در تماس باشید.
مشخصات فنی
2.25Gbps
1.25Gbps
5/5/4Gbps
720000
85000
1.3Gbps
Desktop
مستندات
دیدگاه کاربران
هنوز بررسیای ثبت نشده است.
اولین کسی باشید که دیدگاهی می نویسد “فورتی گیت 50G”