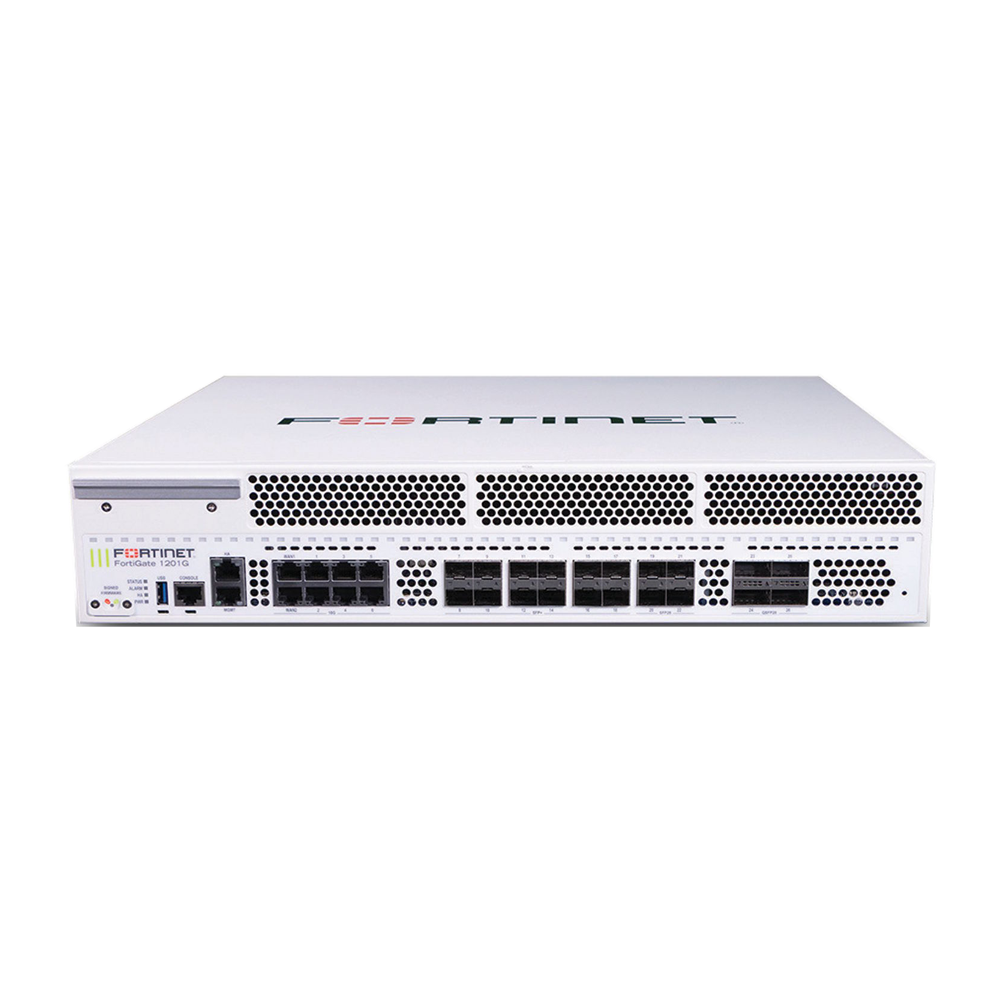
فورتی گیت 1200G
FG-1200G
- پشتیبانی از قابلیت FortiSASE Outpost
- توان عملیاتی فایروال: تا 397 گیگابیت بر ثانیه برای ترافیک IPv4
- حداکثر نشستهای همزمان: تا 40 میلیون اتصال TCP
- ایجاد نشستهای جدید: تا 1 میلیون سشن جدید در هر ثانیه
- توان حفاظت در برابر تهدیدات (Threat Protection): تا 40 گیگابیت بر ثانیه
- چهار اسلات 40/100GE QSFP28
- چهار اسلات 10/25GE SFP28
- دوازده اسلات 10GE SFP+ FortiLink
- هشت پورت 10GE / 5GE / 2.5GE / GE / 100M RJ45
- دو پورت 5GE RJ45 FAZ and Management
- منبع تغذیه دوگانه (Dual Redundant AC Power Supply)
برای دریافت قیمت تماس بگیرید
پس از فروش
محصولات مرتبط


نگاه کلی
با افزایش حجم ترافیک شبکه، گسترش استفاده از هوش مصنوعی و پیچیدهتر شدن حملات سایبری، سازمانها به فایروالهایی نیاز دارند که علاوه بر توان پردازشی بالا، بتوانند امنیت شبکه را در زیرساختهای ترکیبی و توزیع شده بهصورت یکپارچه مدیریت کنند.
فایروال FortiGate 1200G جدیدترین عضو معرفی شده خانواده فورتیگیت سری G است که با بهرهگیری از فناوری اختصاصی FortiASIC، قابلیتهای پیشرفته حفاظت در برابر تهدیدات و پشتیبانی از معماری همگرای شبکه و امنیت، برای پاسخگویی به این نیازها طراحی شده است.
فورتی گیت 1200G با توان عملیاتی فایروال 397 گیگابیت بر ثانیه، توان پردازش IPsec VPN برابر با 102 گیگابیت بر ثانیه و ظرفیت حفاظت در برابر تهدیدات تا 40 گیگابیت بر ثانیه، گزینهای مناسب برای سازمانها، مراکز داده و زیرساختهای شبکه پرترافیک محسوب میشود.
یکی از ویژگیهای متمایز این محصول، پشتیبانی از قابلیت FortiSASE Outpost است که امکان استفاده از فورتیگیت بهعنوان یک نقطه حضور محلی SASE را فراهم میکند. این قابلیت به سازمانها اجازه میدهد ضمن بهرهمندی از سرویسهای امنیتی ابری، کنترل بیشتری بر محل پردازش ترافیک و اعمال سیاستهای امنیتی داشته باشند.
از مهمترین ویژگیهای این محصول میتوان به موارد زیر اشاره کرد:
- معماری پردازشی مبتنی بر فناوری FortiASIC
- توان عملیاتی بالای فایروال و VPN
- قابلیت حفاظت پیشرفته در برابر تهدیدات
- پشتیبانی از اتصالپذیری 10G ،25G و 100G
- مکانیزمهای امنیتی مبتنی بر سختافزار
- ذخیرهسازی امن اطلاعات احراز هویت
- افزونگی داخلی برای افزایش تابآوری عملیاتی
- یکپارچگی با سیستمعامل FortiOS
- پشتیبانی از معماری FortiSASE Outpost
مشخصات فنی FortiGate 1200G
عملکرد پردازشی یکی از معیارهای اصلی در انتخاب فایروال برای شبکههای سازمانی و مراکز داده است. ظرفیت پردازش ترافیک، توان بازرسی بستهها و تعداد نشستهای همزمان، مستقیماً بر توانایی دستگاه در مدیریت ترافیک شبکه و اجرای سیاستهای امنیتی تأثیر میگذارند.
بر اساس اطلاعات منتشر شده توسط Fortinet، مهمترین شاخصهای عملکردی FG-1200G عبارتاند از:
| مشخصات عملکردی | مقدار |
| Firewall Throughput | 397Gbps |
| IPsec VPN Throughput | 102Gbps |
| Threat Protection Throughput | 40Gbps |
| Concurrent Sessions | 40Million |
| Connections Per Second | 1Million |
| مصرف انرژی به ازای هر Gbps توان عملیاتی فایروال | 1.9W |
| مصرف انرژی به ازای هر Gbps توان عملیاتی IPsec VPN | 7.3W |
این ارقام نشان دهندۀ ظرفیت پردازشی بالای فایروال FG-1200G برای استفاده در زیرساختهای پرترافیک هستند.
نکته مهم در ارزیابی شاخص Threat Protection این است که Fortinet این معیار را با فعال بودن قابلیتهای فایروال، IPS ،Application Control، حفاظت در برابر بدافزار و ثبت گزارشها اندازهگیری کرده است. بنابراین این شاخص نسبت به توان عملیاتی خام فایروال، معیار جامعتری برای بررسی عملکرد امنیتی دستگاه محسوب میشود.
همچنین، مقادیر عملکردی اعلام شده حداکثر ظرفیتهای آزمایشگاهی هستند و عملکرد واقعی میتواند با توجه به پیکربندی، نوع ترافیک، قابلیتهای فعال شده و شرایط استقرار متفاوت باشد.
فناوری FortiASIC در FortiGate 1200G چه نقشی دارد؟
یکی از عوامل اصلی عملکرد بالای فایروالهای فورتینت، استفاده از پردازندههای اختصاصی برای شتابدهی عملیات شبکه و امنیت است.
در FortiGate 1200G، معماری FortiASIC وظیفه شتابدهی پردازشهای مرتبط با شبکه و امنیت را بر عهده دارد. استفاده از این معماری به کاهش وابستگی پردازشهای امنیتی به منابع پردازشی عمومی کمک میکند و امکان بازرسی ترافیک با تأخیر کمتر و عملکرد پایدارتر را فراهم میسازد.
اهمیت این موضوع در شبکههایی که با حجم زیادی از ارتباطات رمزنگاری شده مواجه هستند، بیشتر نمایان میشود. زیرا سازمانها باید بتوانند ترافیک را از نظر تهدیدات امنیتی بررسی کنند، بدون آنکه عملکرد برنامههای کاربردی و سرویسهای حیاتی شبکه بهطور قابلتوجهی کاهش یابد.
FortiASIC همچنین در پردازش ترافیک مرتبط با زیرساختهای هوش مصنوعی و شبکههای ترکیبی نقش مهمی ایفا میکند.
FortiSASE Outpost؛ قابلیت متمایز FortiGate 1200G
یکی از قابلیتهای مهمی که همزمان با معرفی FortiGate 1200G مورد توجه قرار گرفته، پشتیبانی از FortiSASE Outpost است.
SASE یا Secure Access Service Edge معماریای است که قابلیتهای شبکه و امنیت را در یک بستر یکپارچه ارائه میکند. در مدل متداول Cloud-delivered SASE، ترافیک کاربران برای اعمال سیاستهای امنیتی از طریق نقاط حضور ابری (Cloud POP) پردازش میشود.
با این حال، در برخی سازمانها به دلایل مختلف مانند الزامات حاکمیت داده، محدودیتهای ارتباطی، حساسیت اطلاعات یا نیاز به تأخیر کمتر، پردازش تمام ترافیک در فضای ابری گزینه مناسبی نیست. FortiSASE Outpost برای پاسخگویی به این نیاز توسعه یافته است.
با پیکربندی فایروال فورتیگیت 1200G بهعنوان FortiSASE Outpost، این دستگاه میتواند نقش یک نقطه حضور محلی SASE یا On-site POP را ایفا کند. در این حالت، بازرسی ترافیک، اعمال سیاستهای امنیتی و کنترل دسترسی در زیرساخت تحت کنترل سازمان و نزدیکتر به کاربران و منابع داده انجام میشود.
مهمترین مزایای این معماری عبارتاند از:
- کاهش تأخیر شبکه: پردازش محلی ترافیکهای حساس به تأخیر، نیاز به انتقال غیرضروری آنها به Cloud POP را کاهش میدهد.
- حفظ حاکمیت داده: سازمانها میتوانند پردازش و گزارشهای مربوط به ترافیکهای مشخص را در محدوده جغرافیایی یا زیرساخت خصوصی خود نگه دارند.
- مدیریت یکپارچه سیاستهای امنیتی: پیکربندی، نظارت، مدیریت سیاستها و بهروزرسانیها از طریق رابط مرکزی FortiSASE انجام میشود.
- انعطافپذیری در معماری استقرار: امکان استفاده از Cloud POP ،On-site POP یا ترکیبی از هر دو وجود دارد.
- بهبود کنترل دسترسی: سیاستهای Zero Trust در محیطهای محلی و ابری بهصورت هماهنگ اعمال میشوند.
این قابلیت بهویژه برای سازمانهایی که از زیرساختهای ترکیبی استفاده میکنند و همزمان به امنیت ابری و کنترل محلی ترافیک نیاز دارند، اهمیت دارد.
قابلیتهای امنیتی و یکپارچگی با FortiOS
FG-1200G بر پایه FortiOS توسعه یافته است؛ سیستمعاملی که قابلیتهای شبکه و امنیت را در یک پلتفرم یکپارچه ارائه میکند.
این یکپارچگی به مدیران شبکه اجازه میدهد سیاستهای امنیتی و ارتباطی را در کنار یکدیگر مدیریت کنند و از پراکندگی ابزارهای مدیریتی در زیرساخت جلوگیری شود. از دیگر قابلیتهای مهم این معماری، یکپارچگی با سرویسهای FortiGuard است.
FortiGuard AI-Powered Security Services با استفاده از اطلاعات هوشمندی تهدیدات و فناوریهای هوش مصنوعی، امکان شناسایی و مقابله با تهدیدات را در محیطهای امنیتی فراهم میکنند.
همچنین FortiAI به تیمهای امنیتی در بررسی تهدیدات و تسریع فرایند پاسخگویی به رخدادها کمک میکند.
ترکیب این قابلیتها با FortiOS، امکان مدیریت هماهنگ سیاستهای امنیتی، اطلاعات تهدیدات و تصمیمات Zero Trust را میان محیطهای محلی و سرویسهای ابری فراهم میکند.
مقایسه FortiGate 1200G با محصولات رقیب
فورتینت در اطلاعیه معرفی این محصول، عملکرد FortiGate 1200G را با چند محصول از تولیدکنندگان مطرح تجهیزات امنیت شبکه مقایسه کرده است.
بر اساس دادههای منتشر شده، عملکرد این دستگاه در برخی شاخصها بهصورت زیر گزارش شده است:
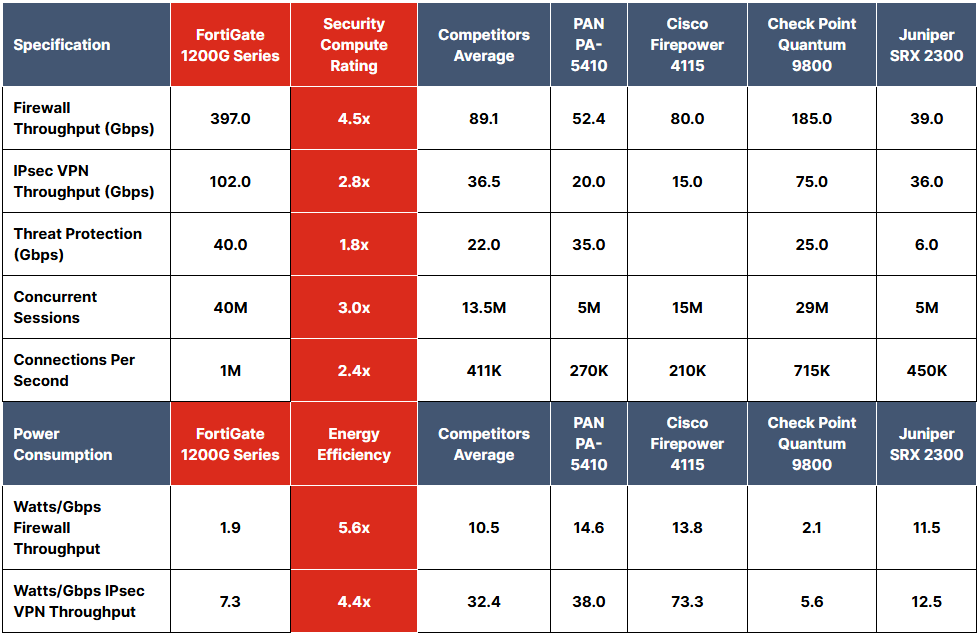
طبق اعلام Fortinet، توان عملیاتی فایروال این محصول حدود 4.5 برابر میانگین محصولات مقایسهشده و ظرفیت پردازش IPsec VPN آن حدود 2.8 برابر این میانگین است.
در بخش حفاظت در برابر تهدیدات نیز Fortinet برتری حدود 1.8 برابری را اعلام کرده است.
باید توجه داشت که این مقایسه بر اساس دادههای منتشر شده تولیدکنندگان انجام شده و روشهای آزمایش و اندازهگیری عملکرد در محصولات مختلف ممکن است یکسان نباشد. بنابراین، برای انتخاب نهایی محصول باید علاوه بر اعداد اعلام شده، الزامات واقعی شبکه و سناریوی عملیاتی نیز بررسی شود.
راهنمای خرید FortiGate 1200G
خرید FortiGate 1200G برای سازمانهایی که به یک فایروال سازمانی با توان پردازشی بالا، ظرفیت زیاد نشستهای همزمان و قابلیتهای پیشرفته امنیتی نیاز دارند، میتواند یکی از گزینههای قابل بررسی باشد.
بااینحال، انتخاب این محصول باید بر اساس نیازهای فنی و معماری شبکه انجام شود. صرفاً بالا بودن توان عملیاتی فایروال به معنای مناسب بودن دستگاه برای تمام زیرساختها نیست.
پیش از خرید FG-1200G، موارد زیر را بررسی کنید:
- حجم و نوع ترافیک شبکه: میان ترافیک عادی، رمزنگاریشده، VPN و ترافیکی که نیازمند بازرسی عمیق امنیتی است، تفاوت وجود دارد.
- نیاز به IPS و Threat Protection: در زمان طراحی ظرفیت امنیتی باید عملکرد دستگاه با فعال بودن سرویسهای امنیتی مورد نیاز بررسی شود.
- نوع و تعداد رابطهای ارتباطی: پورتهای مورد نیاز، سرعت ارتباطی 10G ،25G و 100G و سازگاری ماژولهای نوری باید متناسب با زیرساخت شبکه انتخاب شوند.
- معماری افزونگی: الزامات High Availability و نحوه استقرار دستگاه در ساختار Active-Passive یا معماری مناسب سازمان باید از ابتدا مشخص شود.
- نیاز به FortiSASE Outpost: در صورتی که سازمان به پردازش محلی ترافیک SASE نیاز دارد، الزامات فنی و اشتراکهای مرتبط با این قابلیت باید بررسی شوند.
- لایسنس و پشتیبانی: نوع سرویسهای FortiGuard، مدت اعتبار اشتراکها و سطح پشتیبانی فنی، در هزینه مالکیت و سطح حفاظت مؤثر هستند.
- اصالت و وضعیت محصول: اصالت دستگاه، شماره سریال، وضعیت پشتیبانی و امکان دریافت بهروزرسانیهای امنیتی باید پیش از خرید بررسی شوند.
انتخاب صحیح مدل و پیکربندی، علاوه بر پاسخگویی به نیازهای فعلی، از تحمیل هزینههای غیرضروری ناشی از خرید ظرفیت بیش از نیاز یا محدودیت منابع در آینده جلوگیری میکند.
قیمت فورتی گیت 1200G چقدر است؟
قیمت فورتی گیت 1200G به عوامل مختلفی وابسته است و نمیتوان برای تمام پیکربندیها و شرایط خرید، یک قیمت ثابت در نظر گرفت.
مهمترین عوامل تأثیرگذار بر قیمت این محصول عبارتاند از:
- پیکربندی سختافزاری و تجهیزات جانبی مورد نیاز
- ماژولهای نوری و کابلهای ارتباطی
- نوع و مدت اعتبار لایسنسهای امنیتی
- سرویسهای FortiGuard و سطح پشتیبانی FortiCare
- سطح خدمات پشتیبانی از فایروال
- شرایط واردات، موجودی بازار و نوسانات نرخ ارز
- شرایط تأمین و اصالت کالا
همچنین باید توجه داشت که قیمت دستگاه بدون لایسنس یا با اشتراکهای امنیتی متفاوت، لزوماً نشان دهنده هزینه نهایی راهاندازی و بهرهبرداری از آن نیست.
برای اطلاع از قیمت FortiGate 1200G و دریافت پیشنهاد فنی و مالی، بهتر است ابتدا نیازهای زیرساخت شبکه، مدت اعتبار لایسنسها و سرویسهای امنیتی مورد نیاز مشخص شوند.
جمعبندی؛ آیا FortiGate 1200G انتخاب مناسبی برای شبکه شماست؟
FortiGate 1200G یکی از راهکارهای جدید Fortinet برای تأمین امنیت شبکه در زیرساختهای سازمانی و مراکز داده است. توان عملیاتی بالای فایروال، ظرفیت 40 میلیون نشست همزمان، پردازش قدرتمند IPsec VPN و قابلیت حفاظت در برابر تهدیدات، این محصول را به گزینهای قابل بررسی برای شبکههای پرترافیک تبدیل میکند.
از سوی دیگر، پشتیبانی از FortiSASE Outpost امکان استفاده از فایروال بهعنوان یک نقطه حضور محلی SASE را فراهم میکند؛ قابلیتی که برای سازمانهای دارای الزامات حاکمیت داده، حساسیت به تأخیر و زیرساختهای ترکیبی اهمیت دارد.
در نهایت، تصمیمگیری درباره خرید FortiGate 1200G باید با توجه به ظرفیت مورد نیاز شبکه، قابلیتهای امنیتی مورد انتظار، معماری ارتباطی و هزینه کلی مالکیت انجام شود.
برای دریافت مشاوره تخصصی درباره انتخاب، تأمین و راهاندازی فایروالهای Fortinet، میتوانید نیازهای فنی زیرساخت خود را با کارشناسان ستاک فناوری ویرا مطرح کنید.
شرکت ستاک فناوری ویرا بهعنوان تأمین کننده تخصصی راهکارهای Fortinet، از مشاوره قبل از خرید تا تأمین تجهیزات، ارائه لایسنس و پشتیبانی در کنار شماست. برای دریافت مشاوره تخصصی و استعلام قیمت fortigate 1200g همین حالا با ما در تماس باشید.
مشخصات فنی
40 Million
مستندات
دیدگاه کاربران
هنوز بررسیای ثبت نشده است.
اولین کسی باشید که دیدگاهی می نویسد “فورتی گیت 1200G”